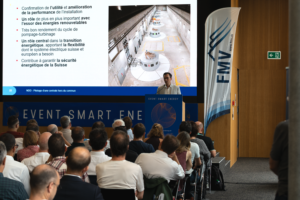
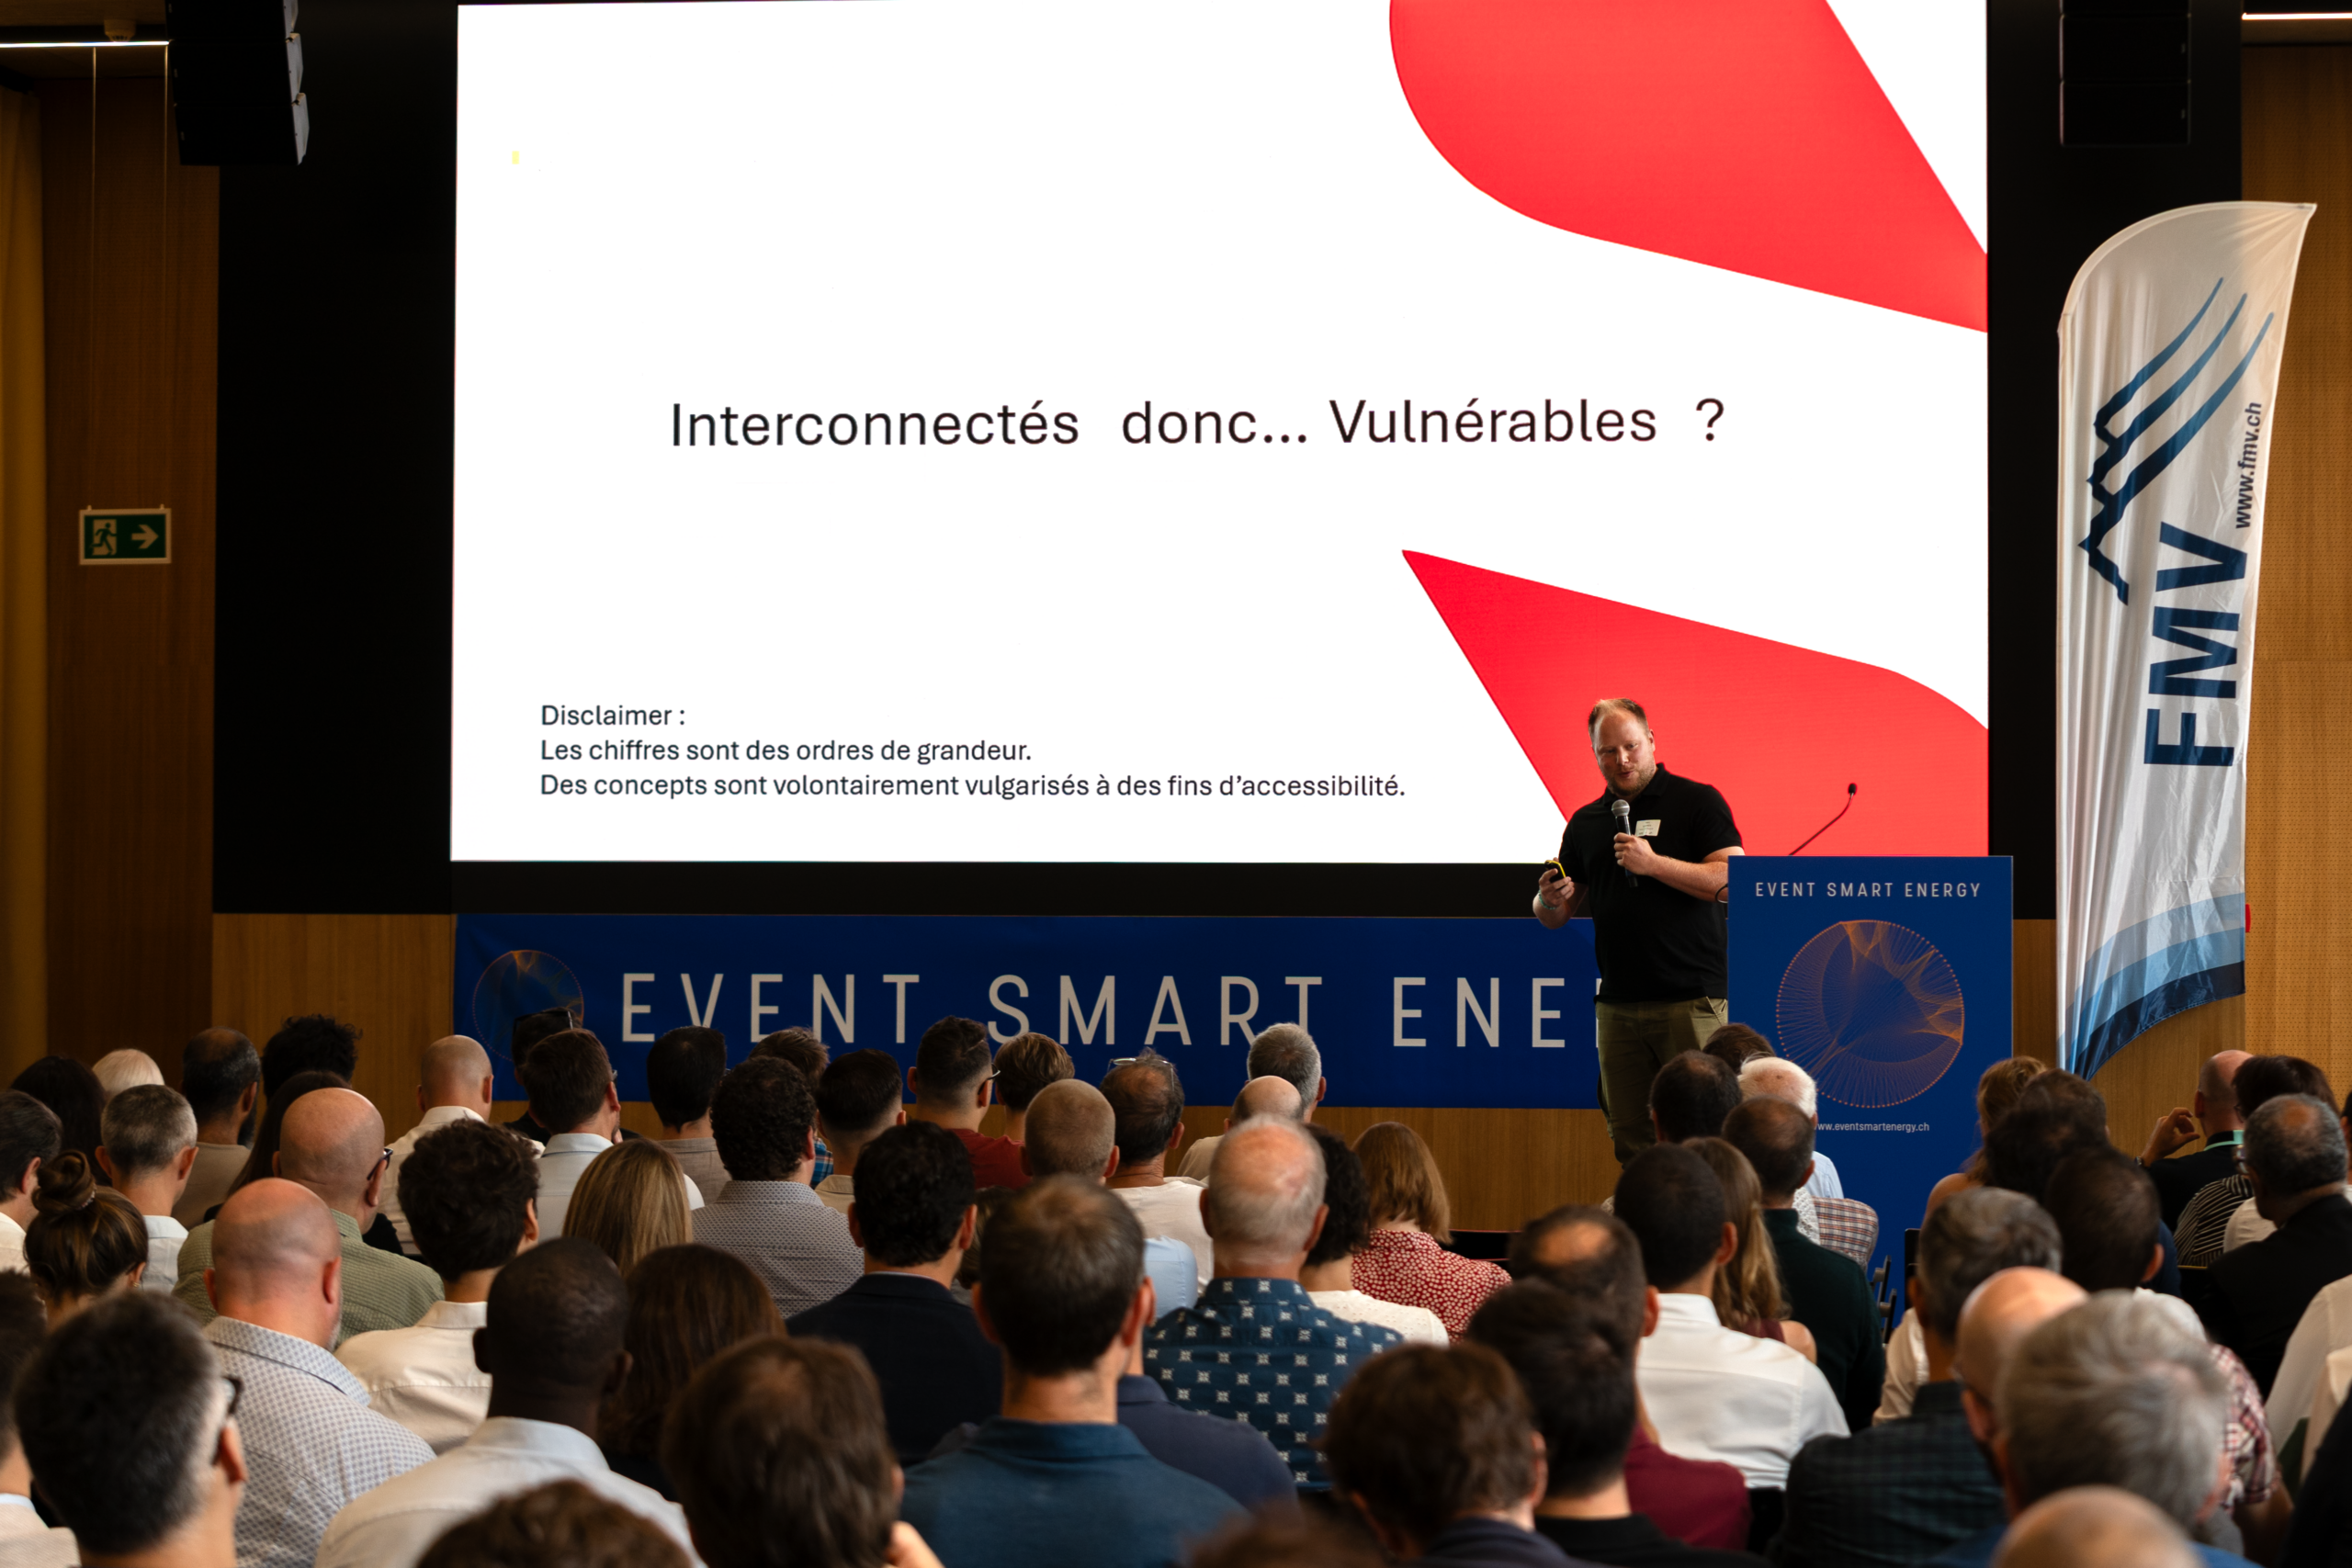
Lors de l’Event Smart Energy 2026, organisé en août dernier sur le Campus Energypolis de Sion, Marc Sommer, responsable de l’unité « Energies » chez Softcom, a montré que le réseau électrique ne se limite plus aux installations contrôlées par les gestionnaires. Panneaux solaires, batteries, pompes à chaleur et véhicules électriques sont désormais reliés à des plateformes et à des applications qui peuvent agir sur l’équilibre du système.
La mission des gestionnaires reste inchangée : garantir un approvisionnement sûr. Mais le modèle historique, fondé sur une production centralisée et un flux allant vers les consommateurs, a évolué. Les installations décentralisées se multiplient et une partie croissante de la puissance peut être commandée depuis l’extérieur du périmètre traditionnel du réseau. « Ce qui compte, c’est qui peut leur envoyer un ordre, et combien d’entre eux répondent au même ordre en même temps », note Marc Sommer.
Ce dernier invite à regarder l’interconnexion sous un angle souvent moins visible : sa dimension collective. Une vulnérabilité ne suffit pas à provoquer un incident ; il faut un déclencheur, accidentel, malveillant ou même autorisé, mais dont les effets n’ont pas été anticipés.
La frontière entre OT et IT se déplace
Le système de contrôle-commande traditionnel, ou OT, reste isolé et fortement sécurisé. Autour de lui s’est développé un ensemble d’équipements connectés : compteurs intelligents, onduleurs, bornes de recharge et applications de pilotage. Ils relèvent plutôt de l’IT, parfois publique, et élargissent progressivement la surface d’action.
« La bande OT n’a pas vraiment rétréci, mais tout ce qui s’est ajouté autour d’elle est passé, un peu, par le compteur intelligent, ou directement par Internet. Le monde s’élargit, votre périmètre reste stable. » Cette évolution pose une question concrète : qui maîtrise réellement les commandes lorsque la flexibilité est répartie entre de nombreux appareils, fournisseurs et services en ligne ?
Une diversité qui peut masquer une concentration
Chaque appareil connecté possède souvent son application, son cloud et ses propres mécanismes de maintenance. Plus d’une centaine de fournisseurs se partagent le marché, mais cette diversité ne signifie pas que les risques sont indépendants. Une seule plateforme peut concentrer un très grand nombre d’installations.
« SunnyPortal, c’est plus de 900 000 installations, environ 40 gigawatts, dans plus de 200 pays, sur une seule plateforme. Cent fournisseurs ne font pas cent indépendances de défaillance, si leurs commandes finissent par passer par les mêmes trois ou quatre portails. »
Les plateformes agrégatrices facilitent la surveillance et offrent un interlocuteur identifié. Elles disposent généralement de protections solides, car leur activité en dépend. Toutefois, les effets de corrélation demeurent : un même signal de prix ou une même commande peut toucher de nombreux équipements au même moment.
Le cas des onduleurs solaires
Pour illustrer le risque, Marc Sommer s’est appuyé sur un rapport publié en mars 2025 par Forescout Vedere Labs. L’étude a examiné six fabricants et identifié 46 vulnérabilités chez Sungrow, Growatt et SMA. Chez Growatt, des chercheurs ont notamment pu exploiter le portail pour énumérer des comptes, réinitialiser des mots de passe et commander des onduleurs, sans accès physique aux appareils.
Le rapport recensait aussi 93 vulnérabilités connues dans le secteur solaire, dont 80 % de sévérité haute ou critique. Pour Marc Sommer, l’enjeu dépasse donc la seule sécurité d’un équipement : il concerne la capacité collective à savoir qui peut agir sur le réseau, par quels intermédiaires et avec quelles conséquences.
Propos recueillis le 28 août 2026